E-Mails gehören weiterhin zu den wichtigsten Kommunikationsmitteln im beruflichen Alltag. Wie intensiv sie genutzt werden, zeigen aktuelle Zahlen: Laut einer repräsentativen Bitkom-Befragung erhielten berufstätige Internetnutzerinnen und Internetnutzer in Deutschland Anfang 2026 durchschnittlich 53 berufliche E-Mails pro Tag. Zwei Jahre zuvor waren es noch durchschnittlich 40 Nachrichten täglich. Weitere Zahlen und Hintergründe liefert die aktuelle Bitkom-Statistik zum beruflichen E-Mail-Aufkommen. Mit der steigenden Zahl geschäftlicher Nachrichten wächst auch die Bedeutung eines sicheren Umgangs mit vertraulichen Inhalten. Verträge, Kundendaten, Rechnungen, Personalinformationen oder interne Dokumente sollten schließlich nicht für unbefugte Dritte lesbar sein.
Eine Möglichkeit, sensible Nachrichten besser zu schützen, ist die E-Mail-Verschlüsselung unter Windows mit Kleopatra. Dabei sollte zwischen einer verschlüsselten Verbindung zum E-Mail-Anbieter und einer tatsächlichen Ende-zu-Ende-Verschlüsselung unterschieden werden. Eine HTTPS-Verbindung zum Webmailer schützt beispielsweise die Verbindung zwischen Browser und Webseite, bedeutet aber nicht automatisch, dass der eigentliche Inhalt einer E-Mail ausschließlich für Absender und Empfänger lesbar ist. Ausführliche Informationen zu diesem Unterschied bietet das BSI zur Ende-zu-Ende-Verschlüsselung von E-Mails.
Kleopatra setzt genau an diesem Punkt an. Die unter Windows verfügbare Anwendung gehört zum Softwarepaket Gpg4win und ermöglicht unter anderem die Verwaltung von OpenPGP-Schlüsseln und Zertifikaten. In Kombination mit Microsoft Outlook und GpgOL lässt sich die Verschlüsselung in den gewohnten E-Mail-Arbeitsablauf integrieren. Doch damit das Verfahren zuverlässig funktioniert, reicht es nicht aus, lediglich ein Programm zu installieren. Entscheidend ist vor allem, das Prinzip hinter öffentlichen und privaten Schlüsseln zu verstehen.
Was ist Kleopatra?
Kleopatra ist eine grafische Anwendung für die Verwaltung kryptografischer Schlüssel und Zertifikate. Unter Windows wird das Programm als Bestandteil von Gpg4win eingesetzt.
Eine der wichtigsten Aufgaben von Kleopatra besteht darin, den Umgang mit kryptografischen Schlüsseln übersichtlicher zu machen. Nutzer können eigene Schlüssel verwalten, öffentliche Schlüssel anderer Personen importieren, Zertifikate überprüfen, Schlüssel exportieren und wichtige Informationen wie den Fingerabdruck eines Schlüssels anzeigen lassen.
Kleopatra sollte dabei nicht mit einem klassischen E-Mail-Programm verwechselt werden. E-Mails werden weiterhin beispielsweise in Microsoft Outlook geschrieben und gelesen. Kleopatra kümmert sich vor allem um die kryptografische Infrastruktur im Hintergrund.
Die eigentlichen kryptografischen Funktionen werden unter anderem von GnuPG bereitgestellt. Kleopatra bietet dafür eine grafische Oberfläche, sodass Anwender für viele alltägliche Aufgaben nicht mit Kommandozeilenbefehlen arbeiten müssen.
Das macht die Lösung gerade für Windows-Arbeitsplätze interessant, an denen Verschlüsselung eingesetzt werden soll, ohne den gewohnten Arbeitsablauf vollständig zu verändern.
Warum E-Mail-Verschlüsselung wichtig ist
Im beruflichen Alltag werden über E-Mail zahlreiche Informationen ausgetauscht, die nicht für die Öffentlichkeit bestimmt sind. Dazu gehören beispielsweise Angebote, Verträge, Rechnungen, personenbezogene Daten, Bewerbungsunterlagen, interne Kalkulationen, Kundendaten oder technische Dokumentationen.
Viele Anwender gehen davon aus, dass eine E-Mail automatisch sicher übertragen wird, sobald der verwendete Anbieter HTTPS oder andere verschlüsselte Verbindungen verwendet. Tatsächlich muss jedoch zwischen Transportverschlüsselung und Ende-zu-Ende-Verschlüsselung unterschieden werden.
Transportverschlüsselung schützt bestimmte Übertragungswege zwischen beteiligten Systemen. Bei einer echten Ende-zu-Ende-Verschlüsselung wird dagegen der Nachrichteninhalt so geschützt, dass er grundsätzlich erst beim vorgesehenen Empfänger wieder entschlüsselt werden kann.
OpenPGP ist ein Verfahren, mit dem eine solche verschlüsselte Kommunikation umgesetzt werden kann. Kleopatra hilft dabei, die dafür benötigten Schlüssel unter Windows zu verwalten.
Die Verschlüsselung ist allerdings nur eine von mehreren Sicherheitsmaßnahmen. Sie ersetzt weder sichere Passwörter noch Mehrfaktor-Authentifizierung, regelmäßige Softwareupdates, Virenschutz, Backups oder einen vorsichtigen Umgang mit E-Mail-Anhängen und Links.
So funktioniert OpenPGP
Das Grundprinzip von OpenPGP unterscheidet sich deutlich von einer klassischen Verschlüsselung mit einem gemeinsamen Passwort.
Statt eines einzigen geheimen Schlüssels wird ein Schlüsselpaar verwendet. Dieses besteht aus einem öffentlichen Schlüssel und einem privaten Schlüssel.
Der öffentliche Schlüssel darf anderen Personen zur Verfügung gestellt werden. Möchte jemand eine vertrauliche Nachricht an den Besitzer dieses Schlüssels senden, kann die Nachricht mit dem öffentlichen Schlüssel verschlüsselt werden.
Zum Entschlüsseln wird anschließend der dazugehörige private Schlüssel benötigt.
Ein einfaches Beispiel verdeutlicht das Verfahren: Ein Unternehmen möchte einer Geschäftspartnerin vertrauliche Vertragsunterlagen per E-Mail schicken. Dafür benötigt das Unternehmen den öffentlichen Schlüssel der Geschäftspartnerin. Mit diesem Schlüssel wird die Nachricht verschlüsselt.
Nach dem Empfang verwendet die Geschäftspartnerin ihren privaten Schlüssel, um die Nachricht wieder lesbar zu machen.
Der öffentliche Schlüssel kann vereinfacht mit einem offenen Vorhängeschloss verglichen werden. Dieses Schloss darf an andere Personen verteilt werden, damit sie etwas sicher für den Besitzer verschließen können. Öffnen lässt sich das Schloss anschließend jedoch nur mit dem dazugehörigen privaten Schlüssel.
Öffentlicher und privater Schlüssel
Die Unterscheidung zwischen öffentlichem und privatem Schlüssel gehört zu den wichtigsten Grundlagen bei der E-Mail-Verschlüsselung mit Kleopatra.
Der öffentliche Schlüssel ist zur Weitergabe bestimmt. Geschäftspartner, Kunden oder Kollegen können ihn erhalten, damit sie verschlüsselte Nachrichten an den Schlüsselinhaber senden können.
Der private Schlüssel muss dagegen geschützt bleiben. Er wird unter anderem zum Entschlüsseln der Nachrichten benötigt, die mit dem dazugehörigen öffentlichen Schlüssel verschlüsselt wurden.
Ein privater Schlüssel sollte deshalb nicht einfach per unverschlüsselter E-Mail verschickt oder auf frei zugänglichen Netzlaufwerken gespeichert werden.
Auch bei Backups ist besondere Vorsicht erforderlich. Einerseits sollte ein wichtiger privater Schlüssel nicht verloren gehen. Andererseits darf eine Sicherung nicht dazu führen, dass Unbefugte Zugriff darauf erhalten.
Der richtige Umgang mit dem privaten Schlüssel ist daher mindestens genauso wichtig wie die eigentliche Installation von Kleopatra.
Was ist Gpg4win?
Kleopatra wird unter Windows üblicherweise als Bestandteil von Gpg4win installiert. Dabei handelt es sich um ein Softwarepaket, das verschiedene Komponenten für Verschlüsselung und digitale Signaturen zusammenführt.
Eine wichtige Komponente ist GnuPG. Sie stellt wesentliche kryptografische Funktionen bereit.
Kleopatra übernimmt die grafische Verwaltung der Schlüssel und Zertifikate.
Für Microsoft Outlook ist außerdem GpgOL von Bedeutung. Diese Komponente integriert Funktionen von GnuPG in Outlook.
Die Aufgaben lassen sich deshalb vereinfacht so zusammenfassen: GnuPG führt kryptografische Operationen aus, Kleopatra unterstützt bei der Schlüsselverwaltung und GpgOL verbindet die Verschlüsselungsfunktionen mit Outlook.
Gerade diese Kombination macht Gpg4win für Windows-Nutzer interessant. Die gewohnte E-Mail-Umgebung kann weitgehend erhalten bleiben, während zusätzliche Sicherheitsfunktionen zur Verfügung stehen.
Kleopatra unter Windows installieren
Die Einrichtung beginnt mit der Installation von Gpg4win. Dabei sollte grundsätzlich eine aktuelle Version aus einer vertrauenswürdigen Quelle verwendet werden.

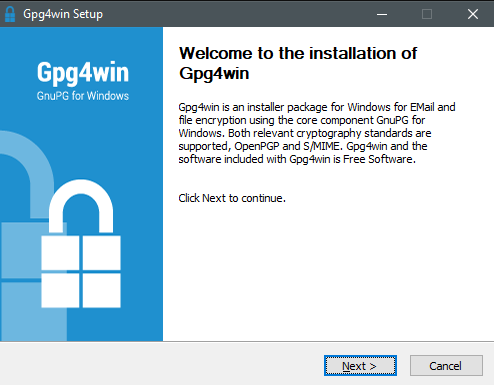
Das ist bei Sicherheitssoftware besonders wichtig. Veraltete Versionen können bekannte Schwachstellen enthalten oder Probleme mit aktuellen Windows- und Outlook-Versionen verursachen.
Aktuelle Gpg4win-Versionen unterstützen Windows 10 ab Version 1809 sowie Windows 11. Seit Gpg4win 5 werden 64-Bit-Systeme vorausgesetzt. Für klassisches Microsoft Outlook wird GpgOL angeboten. Für das neue webbasierte Outlook gibt es seit Gpg4win 5 außerdem GpgOL/Web, das vom Projekt derzeit noch als experimentell bezeichnet wird.

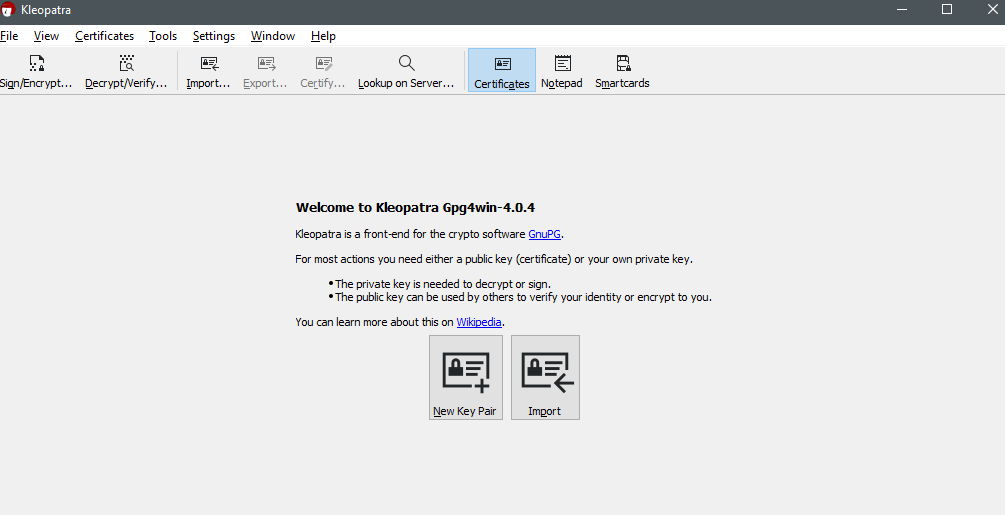
Während der Installation sollte darauf geachtet werden, dass die benötigten Komponenten ausgewählt werden. Dazu gehören insbesondere GnuPG und Kleopatra sowie bei Verwendung von Outlook die entsprechende Outlook-Integration.
In einer Unternehmensumgebung sollte die Installation immer mit den internen IT-Vorgaben abgestimmt werden. Möglicherweise existieren bereits zentrale Vorgaben zur Softwareverteilung, Schlüsselverwaltung oder Verwendung von Verschlüsselung.
Ein eigenes OpenPGP-Schlüsselpaar erstellen
Falls noch kein persönlicher Schlüssel vorhanden ist, kann über Kleopatra ein neues OpenPGP-Schlüsselpaar erstellt werden.
Bei der Einrichtung werden typischerweise Informationen wie Name und E-Mail-Adresse hinterlegt. Die E-Mail-Adresse ist wichtig, weil sie dabei hilft, einen Schlüssel später dem richtigen E-Mail-Konto beziehungsweise einer bestimmten Person zuzuordnen.
Anschließend werden der öffentliche und der private Schlüssel erzeugt.
Besondere Aufmerksamkeit verdient der Schutz des privaten Schlüssels. Je nach Konfiguration wird dafür eine Passphrase verwendet. Diese sollte ausreichend stark sein und nicht einfach erraten werden können.
Gleichzeitig sollte die Passphrase so verwaltet werden, dass der berechtigte Nutzer dauerhaft darauf zugreifen kann.
Werden Verschlüsselung und Schlüsselverwaltung in einem Unternehmen eingesetzt, empfiehlt sich deshalb eine klare interne Regelung. Sie sollte festlegen, wie Schlüssel erzeugt, geschützt, gesichert und bei Bedarf ersetzt oder widerrufen werden.
Vorhandene Schlüssel in Kleopatra importieren
Häufig müssen keine neuen Schlüssel erstellt werden, weil bereits ein persönlicher Schlüssel oder die öffentlichen Schlüssel von Kommunikationspartnern vorhanden sind.
Kleopatra bietet dafür eine Importfunktion.
Nach dem Import erscheint der entsprechende Schlüssel in der Schlüsselverwaltung und kann grundsätzlich für die vorgesehenen kryptografischen Funktionen verwendet werden.
Bei öffentlichen Schlüsseln anderer Personen gibt es allerdings einen wichtigen Punkt: Ein erfolgreich importierter Schlüssel ist nicht automatisch ein verifizierter Schlüssel.
Nur weil in einem Schlüssel der Name „Max Mustermann“ und eine bestimmte E-Mail-Adresse eingetragen sind, bedeutet das noch nicht zwangsläufig, dass der Schlüssel tatsächlich zu dieser Person gehört.
Deshalb sollte insbesondere bei wichtigen Kommunikationspartnern der Fingerabdruck des Schlüssels überprüft werden.
Den Fingerabdruck eines Schlüssels überprüfen
Ein kryptografischer Fingerabdruck ist eine Zeichenfolge, mit deren Hilfe ein bestimmter Schlüssel eindeutig identifiziert werden kann.
Er ist insbesondere beim Austausch öffentlicher Schlüssel wichtig.
Angenommen, ein Unternehmen erhält per E-Mail den öffentlichen Schlüssel eines neuen Geschäftspartners. Wird dieser Schlüssel ohne weitere Prüfung verwendet, besteht theoretisch die Möglichkeit, dass ein falscher Schlüssel untergeschoben wurde.
Deshalb sollte der Fingerabdruck über einen unabhängigen und bereits vertrauenswürdigen Kommunikationsweg abgeglichen werden.
Das kann beispielsweise telefonisch erfolgen, sofern bereits sicher bekannt ist, mit wem gesprochen wird. Unternehmen können alternativ zentrale Schlüsselverzeichnisse oder definierte interne Verfahren verwenden.
Kleopatra kann den Fingerabdruck eines Schlüssels anzeigen. Die Entscheidung, ob der Schlüssel tatsächlich der angegebenen Person gehört, erfordert jedoch einen zuverlässigen Identitätsabgleich.
Kleopatra mit Microsoft Outlook verwenden
Für viele Windows-Nutzer ist die Kombination aus Kleopatra beziehungsweise Gpg4win und Microsoft Outlook besonders praktisch.

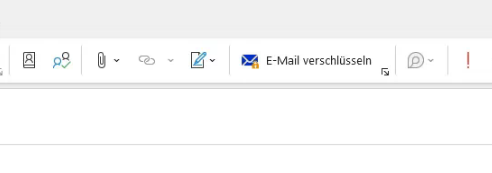
Hier kommt GpgOL ins Spiel. Das Add-in ermöglicht es, kryptografische Funktionen direkt aus Outlook heraus zu verwenden. Das offizielle Gpg4win-Kompendium zur E-Mail-Verschlüsselung mit Outlook und GpgOL beschreibt unter anderem das Zusammenspiel von GnuPG, Kleopatra und Outlook.
Bei einer korrekt eingerichteten Installation erscheinen in Outlook zusätzliche Funktionen zum Verschlüsseln beziehungsweise Signieren von Nachrichten. Abhängig von der eingesetzten Version kann beispielsweise eine Schaltfläche wie „E-Mail verschlüsseln“ oder ein entsprechendes Schloss-Symbol angezeigt werden.
Damit lässt sich die Verschlüsselung in den normalen Arbeitsablauf integrieren.
Eine Nachricht wird wie gewohnt geschrieben. Danach wird die Verschlüsselung aktiviert und Outlook beziehungsweise GpgOL greift auf die verfügbaren Schlüssel zurück.
Voraussetzung ist natürlich, dass der öffentliche Schlüssel des Empfängers vorhanden ist.
Die erste verschlüsselte E-Mail versenden
Nach der Einrichtung sollte zunächst eine Testnachricht verschickt werden. Dafür empfiehlt sich eine harmlose Nachricht ohne vertrauliche Informationen.
In Outlook wird eine neue E-Mail erstellt und ein Empfänger eingetragen, dessen öffentlicher Schlüssel bereits vorhanden und idealerweise überprüft wurde.
Anschließend wird die Verschlüsselungsfunktion aktiviert.
Abhängig von der Konfiguration kann der passende Schlüssel automatisch erkannt werden. Sind mehrere Schlüssel vorhanden oder kann kein eindeutiger Schlüssel zugeordnet werden, kann eine Auswahl erforderlich sein.
Vor dem Versand sollte kontrolliert werden, ob tatsächlich der richtige Empfänger und der richtige Schlüssel verwendet werden.
Danach kann die Nachricht versendet werden.
Der entscheidende Funktionstest erfolgt beim Empfänger. Dieser muss die Nachricht mit seinem privaten Schlüssel erfolgreich entschlüsseln können.
Erst wenn das funktioniert, ist sichergestellt, dass die grundlegende Verschlüsselung in dieser Richtung funktioniert.
Verschlüsselte E-Mails empfangen und entschlüsseln
Der Test sollte anschließend in die andere Richtung durchgeführt werden.
Damit ein Geschäftspartner eine verschlüsselte Nachricht senden kann, benötigt er den öffentlichen Schlüssel des Empfängers. Dieser darf weitergegeben werden.
Der Kommunikationspartner verschlüsselt seine Nachricht mit diesem öffentlichen Schlüssel.
Nach dem Eingang der E-Mail wird der passende private Schlüssel benötigt, um den Inhalt wieder lesbar zu machen. Je nach Konfiguration geschieht dieser Vorgang direkt in Outlook.
Möglicherweise wird die Passphrase abgefragt, mit der der private Schlüssel geschützt ist.
Kann die Nachricht erfolgreich geöffnet und gelesen werden, funktioniert die Verschlüsselung auch in der Gegenrichtung.
Ein vollständiger Funktionstest sollte daher immer sowohl das Senden als auch das Empfangen umfassen.
Verschlüsseln und Signieren sind unterschiedliche Funktionen
Beim Einstieg in die E-Mail-Verschlüsselung werden Verschlüsselung und digitale Signaturen häufig miteinander verwechselt.
Beide Verfahren erfüllen jedoch unterschiedliche Aufgaben.
Die Verschlüsselung soll dafür sorgen, dass der Inhalt einer Nachricht nicht von unbefugten Personen gelesen werden kann.
Eine digitale Signatur verfolgt dagegen vor allem das Ziel, die Integrität und Zuordnung einer Nachricht überprüfbar zu machen. Der Empfänger kann kontrollieren, ob die Nachricht nach dem Signieren verändert wurde und mit dem entsprechenden Signaturschlüssel erstellt worden ist.
Eine signierte E-Mail ist deshalb nicht automatisch verschlüsselt.
Ebenso muss eine verschlüsselte E-Mail nicht zwangsläufig signiert sein.
Je nach Sicherheitsanforderungen können beide Verfahren kombiniert werden. Eine Nachricht kann also digital signiert und zusätzlich für den Empfänger verschlüsselt werden.
Anhänge bei verschlüsselten E-Mails
Vertrauliche Informationen befinden sich häufig nicht nur im Nachrichtentext. In vielen Fällen ist der eigentliche Anhang sogar wesentlich sensibler.
PDF-Dokumente, Tabellen, Angebote, Rechnungen, Verträge oder personenbezogene Unterlagen werden regelmäßig als Dateianhang verschickt.
Bei der Einrichtung sollte deshalb geprüft werden, wie die eingesetzte Outlook- und GpgOL-Konfiguration mit Anhängen umgeht.
Ein Funktionstest mit einer unkritischen Datei ist sinnvoll. Dabei kann beispielsweise eine einfache PDF-Datei oder Textdatei an eine verschlüsselte Testmail angehängt werden.
Der Empfänger sollte anschließend kontrollieren, ob sowohl die Nachricht als auch der Anhang korrekt verarbeitet werden können.
Gerade vor dem ersten Versand sensibler Dokumente sollte dieser Test nicht übersprungen werden.
Sensible Informationen gehören nicht in den Betreff
Auch bei einer verschlüsselten E-Mail ist ein bewusster Umgang mit dem Betreff wichtig.
Es sollte nicht automatisch davon ausgegangen werden, dass sämtliche Metadaten einer E-Mail genauso geschützt werden wie der eigentliche Nachrichteninhalt.
Bestimmte Informationen werden für die technische Verarbeitung und Zustellung einer E-Mail benötigt oder können abhängig vom eingesetzten Verfahren sichtbar bleiben.
Deshalb sollten sensible Informationen möglichst nicht unnötig im Betreff stehen.
Statt eines Betreffs wie „Kündigung Mitarbeiter Max Mustermann zum 30. September“ kann beispielsweise eine neutralere Formulierung wie „Vertrauliche Unterlagen“ verwendet werden.
Ähnliches gilt für Dateinamen von Anhängen. Auch diese sollten nicht mehr vertrauliche Informationen preisgeben als notwendig.
Private Schlüssel richtig sichern
Ein privater Schlüssel sollte vor unbefugtem Zugriff geschützt werden. Gleichzeitig darf die Gefahr eines vollständigen Verlusts nicht unterschätzt werden.
Fällt beispielsweise ein Computer aus und existiert keine geeignete Sicherung des privaten Schlüssels, können verschlüsselte Daten unter Umständen nicht mehr entschlüsselt werden.
Deshalb ist eine durchdachte Backup-Strategie erforderlich.
Eine Sicherung des privaten Schlüssels darf jedoch nicht einfach ungeschützt auf einem beliebigen USB-Stick oder frei zugänglichen Netzlaufwerk gespeichert werden.
Das Backup selbst ist eine sensible Information und muss entsprechend geschützt werden.
Unternehmen sollten deshalb verbindlich festlegen, wie private Schlüssel gesichert werden, wer auf Sicherungen zugreifen darf und wie eine Wiederherstellung durchgeführt wird.
Damit wird sowohl die Vertraulichkeit als auch die langfristige Verfügbarkeit wichtiger Informationen berücksichtigt.
Schlüsselwechsel und Widerruf berücksichtigen
Kryptografische Schlüssel sollten über ihren gesamten Lebenszyklus hinweg verwaltet werden.
Dabei entstehen verschiedene praktische Fragen: Was passiert, wenn ein Mitarbeiter das Unternehmen verlässt? Wie wird reagiert, wenn ein Notebook verloren geht? Was geschieht bei dem Verdacht, dass ein privater Schlüssel kompromittiert wurde? Und wie erfahren Geschäftspartner, dass künftig ein neuer Schlüssel verwendet werden soll?
Für solche Situationen müssen klare Prozesse existieren.
Ein Schlüssel kann beispielsweise widerrufen werden, wenn er nicht mehr als sicher betrachtet werden kann. Kommunikationspartner müssen anschließend wissen, dass sie diesen Schlüssel nicht mehr verwenden sollen.
Gerade in Unternehmen sollte die Schlüsselverwaltung deshalb nicht ausschließlich vom Wissen einzelner Mitarbeiter abhängen.
Häufige Probleme mit Kleopatra und Outlook
Auch bei einer grundsätzlich erfolgreichen Installation können im Alltag Schwierigkeiten auftreten.
Ein häufiger Fall ist ein fehlender öffentlicher Schlüssel. Soll eine Nachricht an eine Person verschlüsselt werden, für die kein passender Schlüssel vorhanden ist, kann die Verschlüsselung nicht ordnungsgemäß durchgeführt werden.
Auch mehrere Schlüssel für dieselbe E-Mail-Adresse können Fragen aufwerfen. In diesem Fall sollte geprüft werden, welcher Schlüssel aktuell und verifiziert ist.
Ein weiteres Problem kann entstehen, wenn die Outlook-Erweiterung nicht aktiv ist oder nach einem Update nicht wie erwartet funktioniert.
Auch widerrufene, abgelaufene oder falsch zugeordnete Schlüssel können Fehlermeldungen verursachen.
Warnungen von Kleopatra oder Outlook sollten deshalb nicht einfach ignoriert werden. Sie können auf ein tatsächliches Problem mit der Schlüsselzuordnung, Gültigkeit oder Vertrauensstellung hinweisen.
Was E-Mail-Verschlüsselung nicht leisten kann
OpenPGP und Kleopatra können einen wichtigen Beitrag zur Sicherheit leisten. Sie lösen jedoch nicht jedes IT-Sicherheitsproblem.
Ist ein Windows-PC bereits mit Schadsoftware infiziert, können Informationen möglicherweise abgegriffen werden, bevor sie verschlüsselt oder nachdem sie entschlüsselt wurden.
Auch klassische Phishing-Angriffe verschwinden durch E-Mail-Verschlüsselung nicht.
Ein Angreifer kann weiterhin versuchen, Benutzer auf gefälschte Webseiten zu locken, Zugangsdaten zu stehlen oder schädliche Anhänge zu verbreiten.
Deshalb sollte Verschlüsselung immer Teil eines umfassenderen Sicherheitskonzepts sein.
Dazu gehören aktuelle Betriebssysteme und Programme, sichere Passwörter, Mehrfaktor-Authentifizierung, geeigneter Endgeräteschutz, regelmäßige Backups und geschulte Mitarbeiter.
Kleopatra im Unternehmen sinnvoll einsetzen
Die technische Installation von Gpg4win kann vergleichsweise schnell erledigt sein. Die erfolgreiche Einführung von E-Mail-Verschlüsselung im Unternehmen benötigt jedoch zusätzlich klare organisatorische Regeln.
Mitarbeiter sollten wissen, welche Nachrichten verschlüsselt werden müssen und wann eine normale E-Mail ausreichend ist.
Ebenso muss geregelt werden, wie öffentliche Schlüssel ausgetauscht und überprüft werden.
Eine kurze interne Anleitung mit Screenshots der tatsächlich verwendeten Outlook- und Kleopatra-Version kann den Einstieg deutlich erleichtern.
Wichtig ist außerdem, nicht nur Klickfolgen zu vermitteln. Mitarbeiter sollten zumindest das grundlegende Prinzip von öffentlichen und privaten Schlüsseln verstehen.
Wer weiß, warum ein öffentlicher Schlüssel überprüft werden muss, wird eine entsprechende Warnung eher ernst nehmen als jemand, der Verschlüsselung lediglich als zusätzliche Schaltfläche in Outlook kennt.
Datenschutz und E-Mail-Verschlüsselung
Bei der Übertragung personenbezogener oder vertraulicher Informationen können Verschlüsselungsverfahren ein wichtiger Bestandteil technischer und organisatorischer Sicherheitsmaßnahmen sein.
Die Installation von Kleopatra bedeutet allerdings nicht automatisch, dass damit sämtliche Datenschutzanforderungen erfüllt sind.
Welche Schutzmaßnahmen erforderlich und angemessen sind, hängt von der jeweiligen Verarbeitung, den betroffenen Daten, den Risiken und den rechtlichen Rahmenbedingungen ab.
Neben Verschlüsselung können beispielsweise Zugriffsrechte, Mitarbeiterschulungen, sichere Endgeräte, Backup-Konzepte und dokumentierte Prozesse erforderlich sein.
E-Mail-Verschlüsselung sollte deshalb nicht isoliert betrachtet werden. Sie ist vielmehr ein Baustein innerhalb eines umfassenden Datenschutz- und Informationssicherheitskonzepts.
Ein vollständiger Funktionstest nach der Installation
Nach der Installation sollte die Einrichtung systematisch getestet werden.
Zunächst wird geprüft, ob die benötigten Schlüssel in Kleopatra vorhanden sind. Anschließend sollte kontrolliert werden, ob Outlook die Verschlüsselungsfunktion zur Verfügung stellt.
Danach wird der öffentliche Schlüssel eines bekannten Testpartners importiert und überprüft.
Jetzt kann eine harmlose Testnachricht erstellt, verschlüsselt und versendet werden.
Der Empfänger bestätigt anschließend, dass er die Nachricht erfolgreich entschlüsseln konnte.
Danach wird eine verschlüsselte Nachricht zurückgesendet. Auf diese Weise lässt sich kontrollieren, ob die Kommunikation in beiden Richtungen funktioniert.
Zusätzlich empfiehlt sich ein Test mit einem unkritischen Dateianhang. Werden digitale Signaturen eingesetzt, sollten auch das Signieren und die Signaturprüfung getestet werden.
Erst danach steht fest, dass nicht nur die Software installiert wurde, sondern der gesamte Kommunikationsweg tatsächlich funktioniert.
Vorteile von Kleopatra für die E-Mail-Verschlüsselung
Ein wesentlicher Vorteil von Kleopatra liegt in der grafischen Schlüsselverwaltung.
Anwender können Schlüssel importieren, exportieren und kontrollieren, ohne für jede Aufgabe Kommandozeilenbefehle verwenden zu müssen.
Auch wichtige Informationen wie Fingerabdrücke lassen sich übersichtlich anzeigen.
Die Integration mit Outlook über GpgOL kann die praktische Nutzung zusätzlich erleichtern. Mitarbeiter können weiterhin in ihrer vertrauten E-Mail-Umgebung arbeiten und dort die benötigten Verschlüsselungsfunktionen verwenden.
Das reduziert die Einstiegshürde und kann dazu beitragen, dass Verschlüsselung tatsächlich im Alltag eingesetzt wird.
Die Stärke von Kleopatra liegt deshalb nicht allein in einer bestimmten Funktion. Entscheidend ist das Zusammenspiel aus Schlüsselverwaltung, kryptografischer Technik und Integration in vorhandene Arbeitsabläufe.
E-Mail-Verschlüsselung muss alltagstauglich sein
Eine Sicherheitslösung kann technisch noch so leistungsfähig sein – wenn sie im Arbeitsalltag zu kompliziert ist, besteht die Gefahr, dass sie umgangen oder falsch verwendet wird.
Deshalb spielt Benutzerfreundlichkeit bei E-Mail-Verschlüsselung eine wichtige Rolle.
Sind die benötigten öffentlichen Schlüssel bereits vorhanden und ist die Verschlüsselungsfunktion sinnvoll in Outlook integriert, kann das Versenden einer verschlüsselten Nachricht fast genauso unkompliziert sein wie das Versenden einer normalen E-Mail.
Gleichzeitig müssen Anwender erkennen können, wann ein Problem vorliegt.
Warnungen zu unbekannten, falschen oder nicht vertrauenswürdigen Schlüsseln sollten verständlich sein und nicht routinemäßig ignoriert werden.
Eine erfolgreiche Einführung kombiniert deshalb technische Sicherheit mit klaren und nachvollziehbaren Arbeitsabläufen.
Fazit: E-Mail-Verschlüsselung unter Windows mit Kleopatra
Die E-Mail-Verschlüsselung unter Windows mit Kleopatra bietet eine praktische Möglichkeit, vertrauliche Nachrichten mithilfe von OpenPGP zu schützen. In Verbindung mit Gpg4win, GnuPG und der Outlook-Integration GpgOL kann die Verschlüsselung direkt in bestehende Arbeitsabläufe integriert werden.
Der grundlegende Aufbau ist dabei leicht nachvollziehbar: Der öffentliche Schlüssel darf weitergegeben werden und wird benötigt, damit andere Personen Nachrichten für den Schlüsselinhaber verschlüsseln können. Der private Schlüssel bleibt geschützt und ermöglicht die Entschlüsselung der dafür vorgesehenen Nachrichten.
Für eine zuverlässige Nutzung reicht die reine Installation allerdings nicht aus. Öffentliche Schlüssel sollten den richtigen Personen eindeutig zugeordnet und bei wichtigen Kontakten über ihren Fingerabdruck überprüft werden. Private Schlüssel benötigen einen angemessenen Schutz und eine sichere Backup-Strategie.
Ebenso wichtig ist ein vollständiger Funktionstest. Eine verschlüsselte Testnachricht sollte sowohl versendet als auch empfangen werden können. Anhänge und digitale Signaturen sollten bei Bedarf ebenfalls getestet werden.
Im Unternehmensumfeld kommen klare organisatorische Prozesse hinzu. Mitarbeiter müssen wissen, wann Verschlüsselung erforderlich ist, wie Schlüssel überprüft werden und an wen sie sich bei Problemen wenden können.
Wer diese Punkte berücksichtigt, schafft eine solide Grundlage für eine sicherere E-Mail-Kommunikation. Kleopatra kann dabei gerade unter Windows eine wichtige Rolle spielen, weil die Anwendung eine übersichtliche Schlüsselverwaltung mit leistungsfähigen kryptografischen Funktionen verbindet und sich über GpgOL in Microsoft Outlook integrieren lässt.
Damit wird E-Mail-Verschlüsselung von einem abstrakten Sicherheitsthema zu einem Werkzeug, das sich sinnvoll in den täglichen Arbeitsablauf integrieren lässt.

Ich bin seit mehreren Jahren als leidenschaftlicher ITler unterwegs. Schreibe gerne über Windows und WordPress-Themen & Co. auf der Seite. Darüber hinaus bin ich seit 2008 als selbständiger SEO-Berater tätig. Also falls ihr Beratung in Sachen PC oder SEO braucht, gerne kontaktieren🙂
Wir hoffen, unsere Artikel konnten euch bei eurer Problemlösung helfen? Wenn ihr unsere Arbeit unterstützen möchtet, würden wir uns über eine kleine PayPal-Kaffeespende freuen. Vielen Dank!